حلول Robusst للأمن السيبراني
أوقف الاختراقات. قلل المخاطر. أثبت الامتثال — عبر الأجهزة، والهويات، والسحابة، والشبكة.
لماذا Robusst
دفاع سيبراني موحد
حلول متكاملة تعتمد على الذكاء الاصطناعي والمراقبة المستمرة.
يبني الثقة
أمن متقدم على مستوى المؤسسات.
يمنع الأضرار
إيقاف التهديدات مبكرًا.
يحمي البيانات
حماية شاملة للبيانات.
يدعم الاستمرارية
تشغيل مستمر بدون انقطاع.
وحدات الحل لدينا
كل وحدة من Robusst تعمل ضمن نظام أمني موحد يوفر رؤية واستجابة ذكية وسريعة.
نواة MDR
محرك مركزي للكشف والاستجابة
إدارة معلومات وأحداث الأمن
إدارة مركزية للسجلات والأحداث مصممة لمراكز العمليات الأمنية الحديثة وتوفر رؤية في الوقت الفعلي.
تنسيق وأتمتة والاستجابة الأمنية
أتمتة الاستجابة — عزل الأجهزة، معالجة الحوادث وتطبيق السيناريوهات على نطاق واسع
اكتشاف والاستجابة للنقاط الطرفية
حماية فورية للأجهزة مع تحليلات سلوكية ومعالجة سريعة عبر كل جهاز
الاكتشاف والاستجابة الموسعة
منصة موحدة لاكتشاف التهديدات عبر الأجهزة والشبكة والسحابة والهوية والبريد الإلكتروني
الاكتشاف والاستجابة المُدارة
مراقبة 24×7 ومعالجة موجهة — شريك مركز العمليات الأمنية الخاص بك
تقييم الثغرات واختبار الاختراق
رؤى فورية للتهديدات ومراقبة الويب المظلم تغذي SIEM / XDR / SOAR
إدارة الأجهزة المحمولة
تأمين الأجهزة المحمولة والمحمولة: التشفير، فرض السياسات، التحكم عن بُعد
منصة حماية التطبيقات السحابية الأصلية
تقييم مستمر للوضع الأمني + حماية أعباء العمل في بيئات متعددة السحابة
إدارة الهوية والوصول
تحكم بالوصول وفق نموذج الثقة الصفرية: MFA وSSO والوصول التكيفي
استخبارات التهديدات
رؤى فورية ومراقبة مستمرة
جمع شامل
جمع بيانات التهديدات من مختلف المصادر.
استجابة ذكية
تحليل السياق لتسريع الاستجابة.
كيف يعمل
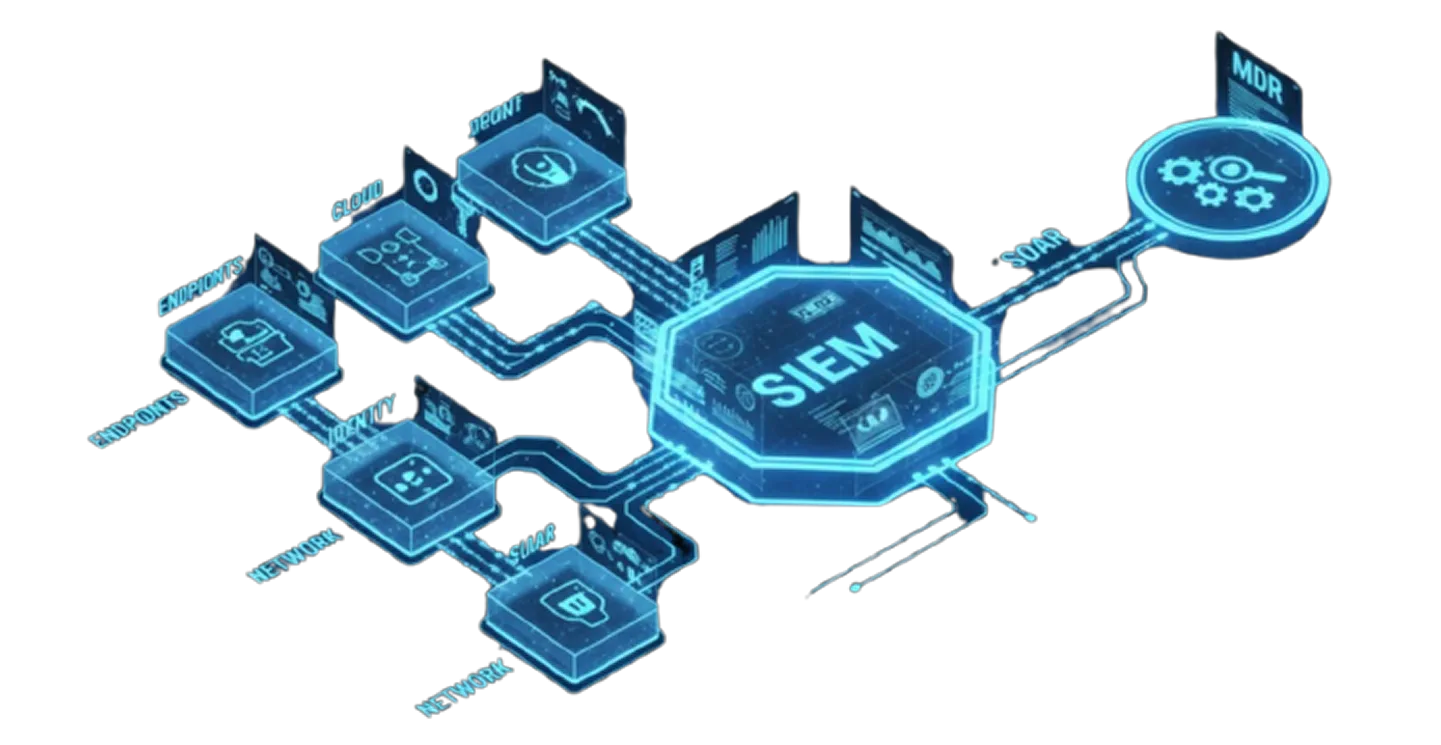
سير عمل مبسط لعمليات الأمن
جمع وربط البيانات
يتم جمع سجلات وبيانات القياس من الأجهزة والسحابة والهويات والشبكات وربطها داخل SIEM.
القرار والتنفيذ
تستخدم سيناريوهات SOAR المؤتمتة XDR وذكاء التهديدات لتنفيذ الاحتواء والمعالجة.
تشغيل 24×7
يقوم فريق MDR لدينا بالمراقبة واكتشاف التهديدات وتوجيه الاستجابة وتحسين الوضع الأمني باستمرار.
التوسع والتكيف
سواء كانت شركتك متوسطة أو مؤسسة كبيرة، فإن منصتنا الأمنية تتوسع وتتطور مع نموك.
نتائج الأعمال
نتائج قابلة للقياس تعزز الأمن
تقليل الهجمات
تقليل الهجمات على الأجهزة والبرمجيات الخبيثة.
استجابة أسرع
تقليل زمن الاكتشاف والاستجابة.
الامتثال
الحفاظ على الامتثال وتقليل المخاطر.
أمن السحابة
تأمين بيئة متعددة السحابة.
ما يميزنا
لماذا تختار المؤسسات منصتنا الأمنية
بنية مفتوحة
يعمل بسلاسة مع أدواتك الحالية وبنية التكنولوجيا لديك.
نموذج خدمة متكامل
تحصل على التكنولوجيا بالإضافة إلى العمليات المُدارة — وليس مجرد برنامج.
جاهز للسحابة الحديثة
مصمم للبيئات السحابية والهجينة — قائم على الهوية ومدعوم بالذكاء الاصطناعي وجاهز للمستقبل.
إرشاد خبير
لا نكتفي بالتنبيه — بل نساعدك على الإصلاح والتحسين وتطوير وضعك الأمني.
يشير الأمن السيبراني للاتصالات إلى التقنيات والممارسات المستخدمة لحماية شبكات الاتصالات والبنية التحتية وبيانات العملاء من التهديدات السيبرانية مثل الاختراقات والبرمجيات الخبيثة والوصول غير المصرح به. ويضمن سرية وسلامة وتوافر أنظمة الاتصالات.